Come incorporare le credenziali di contenuto C2PA nelle immagini di moda generate dall'IA
I marchi di moda possono utilizzare le Content Credentials per divulgare la provenienza e soddisfare gli obblighi di trasparenza. Ecco come funziona lo standard e come applicarlo.
IN SINTESI Sintesi della redazione
- Le Content Credentials C2PA sono metadati firmati crittograficamente che registrano l'origine e la cronologia delle modifiche delle immagini digitali.
- Le specifiche C2PA hanno raggiunto la versione 2.4 ad aprile 2026 e il Programma di Conformità è stato lanciato a giugno 2025.
- Adobe Photoshop, Lightroom e Firefly incorporano le Content Credentials in modo nativo, mentre OpenAI le applica a tutte le immagini ChatGPT da maggio 2026.
- L'articolo 50 della legge europea sull'IA richiede la marcatura leggibile automaticamente e la divulgazione visibile delle immagini generate dall'IA dal 2 agosto 2026.
Le Content Credentials sono strutture di metadati firmati crittograficamente, note come manifest C2PA, che forniscono una registrazione verificabile della provenienza e della cronologia delle modifiche di una risorsa digitale. Lo standard consente ai marchi di moda di incorporare informazioni trasparenti sul fatto che un'immagine sia stata generata dall'IA, quali strumenti siano stati utilizzati e quali modifiche siano state apportate. Dal 2 agosto 2026, l'articolo 50 della legge europea sull'IA richiede che le immagini e i video sintetici siano contrassegnati come generati dall'IA al momento della creazione e visibilmente etichettati dove un acquirente potrebbe scambiarli per una fotografia. Il C2PA fornisce il livello leggibile automaticamente che supporta la conformità.
Cos'è il C2PA e come funzionano le Content Credentials?
La Coalition for Content Provenance and Authenticity (C2PA) è un organismo di standard tecnici aperto e intersettoriale istituito il 22 febbraio 2021. Lanciato nel febbraio 2021 da Adobe, Arm, BBC, Intel, Microsoft e Truepic, incorpora un manifest firmato crittograficamente direttamente all'interno di un file multimediale. A luglio 2026, C2PA ha riportato più di 500 membri e oltre 6.000 affiliati che supportano lo standard.
La versione 2.4 è stata pubblicata ad aprile 2026. Il Programma di Conformità C2PA e l'elenco ufficiale C2PA Trust List sono stati entrambi lanciati a metà del 2025 e le specifiche sono passate dalla 2.2 a maggio 2025 alla 2.4 ad aprile 2026. Dal suo lancio, 54 prodotti di 31 aziende hanno superato la conformità al 14 maggio 2026.
Le Content Credentials sono incorporate direttamente nel contenuto digitale che registra le sue origini, eventuali modifiche apportate ad esso e gli strumenti o il software utilizzati. Le asserzioni sono dichiarazioni individuali fatte dal firmatario sulla risorsa, come catturato dal dispositivo X, l'IA è stata utilizzata nella creazione, modificato nell'applicazione Z, e possono includere una miniatura, il modello della fotocamera, le azioni di modifica e gli ingredienti dell'IA generativa come il prompt di testo e i dettagli del modello. Il C2PA rivela se si è verificata una manomissione ma non può impedirla, quindi a prova di manomissione è il termine corretto, non a prova di manomissione.
Quali strumenti e piattaforme di IA supportano già il C2PA?
L'adozione si è ampliata in modo significativo nel 2025 e 2026, in particolare tra le piattaforme di generazione di immagini con IA e i fornitori di software creativi.
Da maggio 2026, OpenAI applica le Content Credentials C2PA a ogni immagine generata da ChatGPT, incluso il livello gratuito, e tramite l'API DALL-E. Per rendere la provenienza più resiliente, OpenAI sta adottando un approccio multilivello e incorporando la filigrana attraverso SynthID di Google DeepMind, a partire dalle immagini generate tramite ChatGPT, Codex o l'API OpenAI, e sta ora visualizzando in anteprima uno strumento di verifica pubblico che aiuterà le persone a verificare se un'immagine caricata è stata generata su ChatGPT, l'API OpenAI o Codex, controllando se contiene segnali di provenienza, incluse Content Credentials e SynthID. Tutte le immagini generate dall'IA da Azure OpenAI in Microsoft Foundry Models includono Content Credentials, un modo a prova di manomissione per divulgare l'origine e la cronologia dei contenuti, e le Content Credentials vengono applicate automaticamente a tutte le immagini generate da DALL·E e dai modelli della serie GPT-image-1 in Azure OpenAI.
Adobe ha l'implementazione più avanzata, a partire da Photoshop e Lightroom, Adobe ha integrato la scrittura automatica delle credenziali di contenuto in tutti i principali prodotti Creative Cloud, incluso Firefly, il suo generatore di immagini IA, e ogni contenuto creato o modificato con gli strumenti Adobe può includere un manifest C2PA che documenta l'intera catena di modifica. A novembre 2025, Google ha annunciato che ogni immagine generata dai suoi modelli di IA avrebbe automaticamente portato due marcatori: una firma di metadati C2PA più una filigrana SynthID a livello di pixel, e Adobe, OpenAI e Midjourney si sono tutti allineati con le specifiche C2PA 2.1 entro febbraio 2026.
Non tutti gli strumenti ampiamente utilizzati incorporano automaticamente le credenziali. Midjourney produce immagini senza metadati di provenienza dell'IA, senza campi IPTC AI e senza manifest C2PA. La maggior parte degli strumenti di IA, inclusi Midjourney, ComfyUI e Stable Diffusion, produce immagini senza metadati conformi alle normative.
Come possono i team di moda incorporare le credenziali C2PA nel loro flusso di lavoro?
Il flusso di lavoro dipende dal fatto che il tuo strumento di generazione di IA supporti l'incorporamento automatico o se le credenziali debbano essere aggiunte dopo la creazione.
Per strumenti con supporto C2PA nativo:
- Adobe Firefly, Generative Fill di Photoshop e Generative Recolor di Illustrator ora incorporano Content Credentials in ogni immagine che producono, coprendo l'intera suite Creative Cloud.
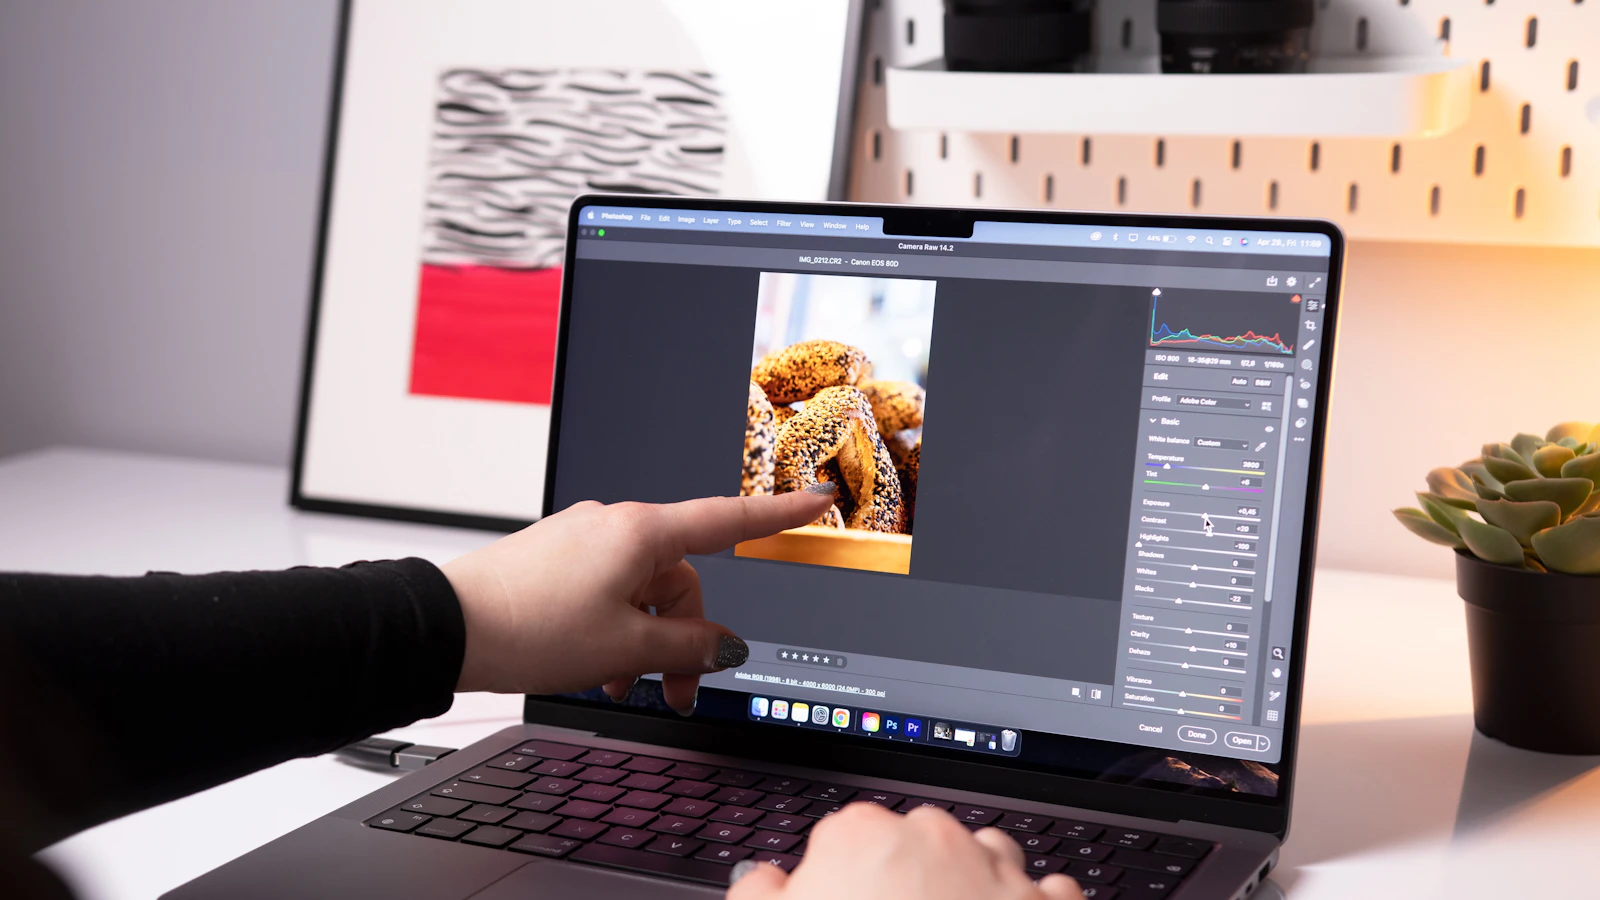
- In Photoshop, Lightroom e l'app web Content Authenticity, abilita Content Credentials ed esporta con il manifest allegato, che cattura le modifiche, l'utilizzo dell'IA come riempimenti alimentati da Firefly e l'identità opzionale, e i documenti di Adobe includono l'esportazione passo dopo passo e un modo con un solo clic per applicare le credenziali ai file esistenti.
- Gli utenti di Photoshop e Lightroom possono applicare manualmente le Content Credentials all'esportazione, che funziona per i file JPEG e PNG, è un passaggio opt-in all'esportazione e una volta configurato, aggiunge un paio di secondi extra per immagine.
- Le immagini generate in ChatGPT o tramite l'API OpenAI contengono già le credenziali e non richiedono alcuna configurazione aggiuntiva.
Per strumenti senza supporto nativo:
- Per le immagini generate in strumenti senza supporto C2PA nativo, il pannello Content Credentials di Adobe in Photoshop o Lightroom è il modo più accessibile per allegare un manifest dopo il fatto.
- L'esportazione da Photoshop con Content Credentials abilitato scrive il manifest firmato nel file.
- L'incorporamento effettivo del C2PA richiede credenziali di firma crittografica, che richiedono un certificato reale e un'infrastruttura a chiave privata, e le credenziali C2PA richiedono tre cose che devi fornire: un file di certificato X.509, un file di chiave privata e percorsi di file corretti.
- Da metà 2025 questi certificati provengono attraverso il Programma di Conformità C2PA e vengono rilasciati per prodotti conformi, non per individui, e i creatori ottengono Content Credentials affidabili utilizzando quei dispositivi e applicazioni.
Preservare le credenziali attraverso il flusso di lavoro di pubblicazione:
- Se stai ridimensionando o comprimendo le immagini prima della pubblicazione, utilizza uno strumento che preservi esplicitamente i dati C2PA, cosa che le versioni recenti di Photoshop e Lightroom fanno per impostazione predefinita, piuttosto che uno script di ridimensionamento batch generico che tocca solo i dati dei pixel.
- La rimozione dei metadati è una limitazione pratica quotidiana, poiché i manifest C2PA standard incorporati tramite JUMBF vengono persi quando uno strumento non consapevole del C2PA salva nuovamente il file, e WhatsApp, iMessage e Facebook ricodificano tutti le immagini durante il caricamento, rimuovendo silenziosamente eventuali credenziali incorporate, con il file privato dei dati che non dà alcun segnale che le credenziali siano mai esistite.
- X, Instagram e Facebook danno priorità alla velocità di caricamento del feed e al costo di archiviazione, mettendo tutte le immagini attraverso una pipeline unica per tutti, e C2PA e SynthID muoiono insieme.
Come puoi verificare che le credenziali siano incorporate?
Gli strumenti di verifica consentono a chiunque di verificare se un'immagine contiene Content Credentials e ispezionare le informazioni sulla provenienza.
- Collega o incorpora verify.contentauthenticity.org nelle pagine che ospitano contenuti generati o modificati dall'IA, consentendo ai visitatori di caricare e ispezionare i file da soli.
- ContentCredentials.org offre uno strumento di verifica che ti consente di caricare un file multimediale e controllare le sue Content Credentials, e hanno alcune immagini di esempio sul loro sito che puoi provare, oppure puoi caricare immagini da altre parti e vedere dove sono supportate le Content Credentials, ad esempio puoi caricare qualsiasi immagine generata in ChatGPT.
- Gli sviluppatori e le organizzazioni possono anche utilizzare l'API Content Provenance di OpenAI per controllare immagini e audio per i segnali di provenienza OpenAI e integrare la verifica nelle proprie applicazioni o flussi di lavoro.
- Un validatore legge il manifest, controlla la firma crittografica rispetto alla catena di certificati, convalida il certificato rispetto al C2PA Trust List e verifica l'hash di associazione rigida rispetto al file corrente.
Una Trusted Content Credential è intatta e il firmatario è nel C2PA Trust List. Nessuna Content Credential trovata significa che il file non è stato creato con uno strumento conforme o le Content Credentials sono state rimosse durante la gestione.
Quali sono i limiti del C2PA per i flussi di lavoro della moda?
Sebbene il C2PA fornisca uno standard tecnico robusto, i marchi dovrebbero comprendere i suoi vincoli pratici.
Le Content Credentials forniscono informazioni sull'origine e sulla cronologia di un contenuto, ma non sono destinate a indicare prescrittivamente se un contenuto è reale, ad esempio, se uno strumento di IA supporta le Content Credentials, le Content Credentials possono indicare che un'immagine è stata generata con l'IA, e se un'immagine è stata scattata con una fotocamera abilitata C2PA, le Content Credentials risultanti lo mostrerebbero. Lo standard registra la provenienza, non la verità.
Le piattaforme di social media rappresentano una sfida significativa. Le principali piattaforme rimuovono i metadati durante il caricamento per ottimizzare le prestazioni e ridurre le dimensioni del file. Ciò significa che le credenziali potrebbero non sopravvivere alla distribuzione attraverso Instagram, Facebook, X o piattaforme di messaggistica. Per le risorse distribuite attraverso questi canali, i marchi potrebbero dover fare affidamento su filigrane visibili o etichette di divulgazione piuttosto che solo sui metadati incorporati.
In un sondaggio di settembre 2026, il 67% delle organizzazioni degli intervistati del settore moda utilizza immagini generate o modificate dall'IA in contenuti commerciali, e tra loro, solo il 16% lo divulga o etichetta sempre, mentre il 46% non lo fa mai, e quella distanza tra quanto ampiamente vengono utilizzate le immagini IA e quanto raramente vengono etichettate in modo coerente è il singolo numero che meglio descrive l'autunno 2026.
Il fornitore del sistema di IA è responsabile del lato tecnico, leggibile automaticamente: contrassegnare gli output in modo che gli strumenti di rilevamento possano identificarli come generati dall'IA, mentre il distributore, il tuo marchio, è responsabile della divulgazione visibile, rivolta al consumatore sull'immagine pubblicata. I distributori hanno il dovere di etichettatura visibile dell'articolo 50(4) per i contenuti che si qualificano come deepfake, e i loro doveri si applicano dal 2 agosto 2026 senza alcuna finestra di transizione.
Cosa si aspettano gli acquirenti riguardo alla divulgazione delle immagini IA?
La ricerca sui consumatori suggerisce che la trasparenza riguardo alle immagini generate dall'IA influenza la fiducia e le decisioni di acquisto.
Un sondaggio del 2026 su 502 consumatori statunitensi condotto da Caimera ha rilevato che l'85% non riusciva a distinguere in modo affidabile le immagini generate dall'IA da quelle reali, mentre il 75% ritiene ancora che le immagini IA dovrebbero essere divulgate, e quando due marchi utilizzano entrambi l'IA, il 79% ha affermato che si fiderebbe di quello che lo etichetta. Il 59% degli acquirenti desiderava un'etichettatura chiara, tramite un'etichetta su ogni immagine IA o una nota o disclaimer facile da trovare.
Questi risultati suggeriscono che la divulgazione dovrebbe essere un segnale visivo chiaro e semplice applicato in modo coerente, non una nota legalistica sepolta nei termini e condizioni, e quando utilizzata per etichettare le immagini di prodotto generate dall'IA, può segnalare l'integrità del marchio, preservare la fiducia degli acquirenti e dare agli acquirenti il contesto che si aspettano.
Domande frequenti
Ogni generatore di immagini IA incorpora automaticamente le credenziali C2PA?
No. OpenAI applica le credenziali C2PA a tutte le immagini ChatGPT e API DALL-E da maggio 2026, e Adobe Firefly le allega automaticamente. Tuttavia, la maggior parte degli strumenti di IA, inclusi Midjourney, ComfyUI e Stable Diffusion, produce immagini senza manifest C2PA. Per le immagini da strumenti senza supporto nativo, puoi aggiungere le credenziali manualmente utilizzando Adobe Photoshop o Lightroom.
Le credenziali C2PA sopravviveranno se carico un'immagine su Instagram o Facebook?
No. Instagram, Facebook e X rimuovono i metadati durante il caricamento per ottimizzare le prestazioni. I manifest C2PA standard incorporati tramite JUMBF vengono persi quando uno strumento non consapevole del C2PA salva nuovamente il file. Per le risorse distribuite attraverso piattaforme social, i marchi devono fare affidamento su filigrane visibili o etichette di divulgazione piuttosto che solo sui metadati incorporati.
Cosa richiede la legge europea sull'IA riguardo al C2PA e alle immagini generate dall'IA?
Dal 2 agosto 2026, l'articolo 50 della legge europea sull'IA richiede che le immagini sintetiche siano contrassegnate come generate dall'IA al momento della creazione e visibilmente etichettate dove un acquirente potrebbe scambiarle per una fotografia. Il fornitore del sistema di IA è responsabile della marcatura leggibile automaticamente, mentre il marchio che pubblica il contenuto è responsabile della divulgazione visibile rivolta al consumatore. Le sanzioni raggiungono 15 milioni di euro o il 3% del fatturato mondiale, a seconda di quale sia maggiore.
Fonti
- C2PA: Content Credentials Deployment Guidance 1.0
- OpenAI: Advancing content provenance for a safer, more transparent AI ecosystem
- FashionUnited: How new AI disclosure laws are reshaping fashion advertising
- Modelia: The State of AI-Generated Content in Fashion: First Findings
- Modelia: EU AI Act Article 50: The Complete Guide for Fashion and E-commerce Images